组织权限
一格网组织权限模块以“组织架构为骨、角色权限为脉”,把企业多层级、多法人、多地域的复杂管理关系映射为清晰可维护的数字模型。从部门设立、岗位编制到数据可见范围与操作授权,全部在一套体系内闭环,让人事数据在安全边界内高效流转。
为什么组织权限是人事数字化的地基
多层级
支持集团—事业部—分公司—部门—岗位的树状结构,层级深度不限,组织调整实时生效。
细粒度
权限可细化到字段级与数据行级,不同角色看到不同范围,敏感薪酬信息按需隔离。
可追溯
每一次授权变更、组织调整均留痕记录,满足内控与审计要求,责任到人。
核心能力拆解
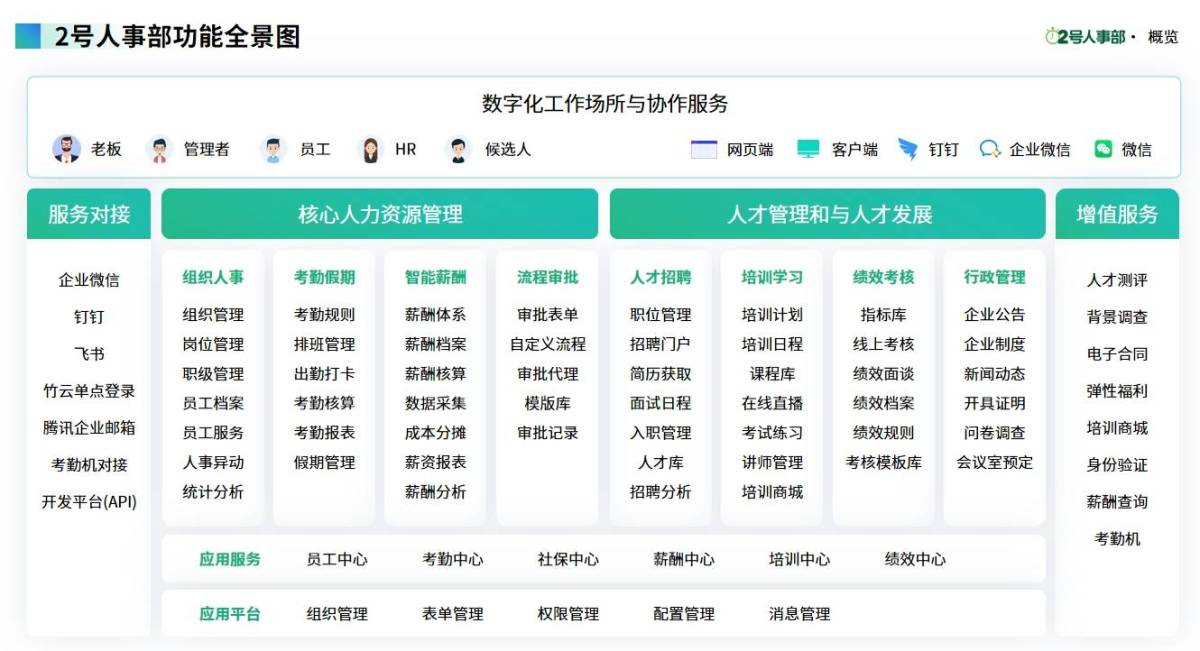
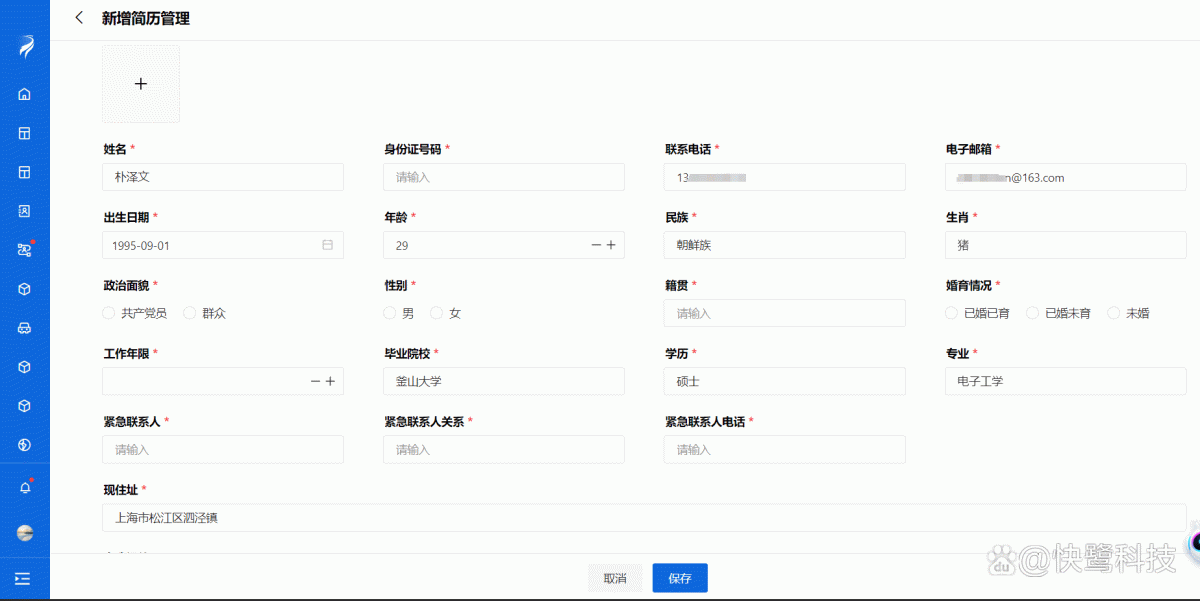
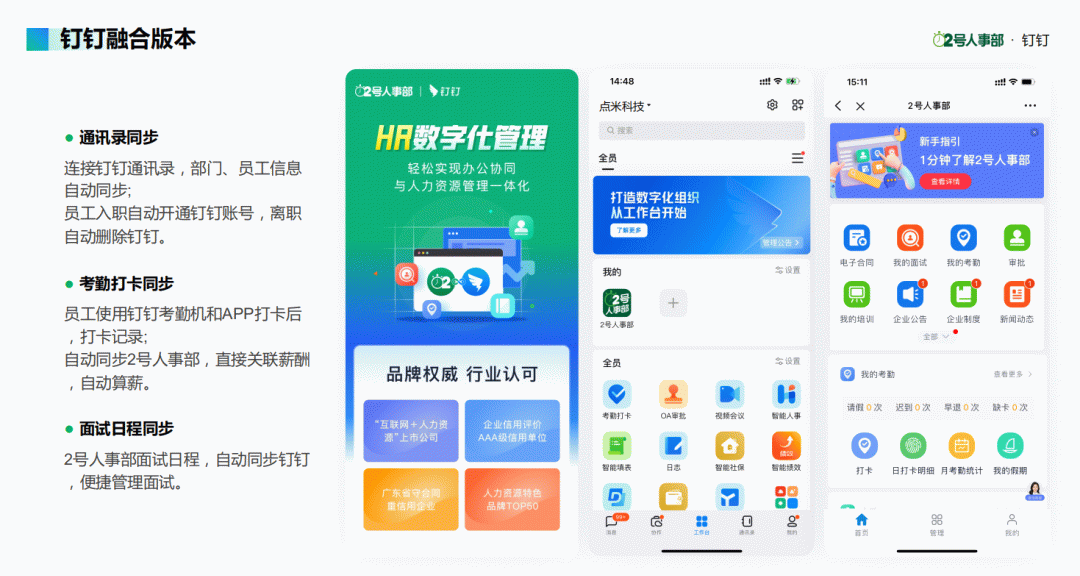
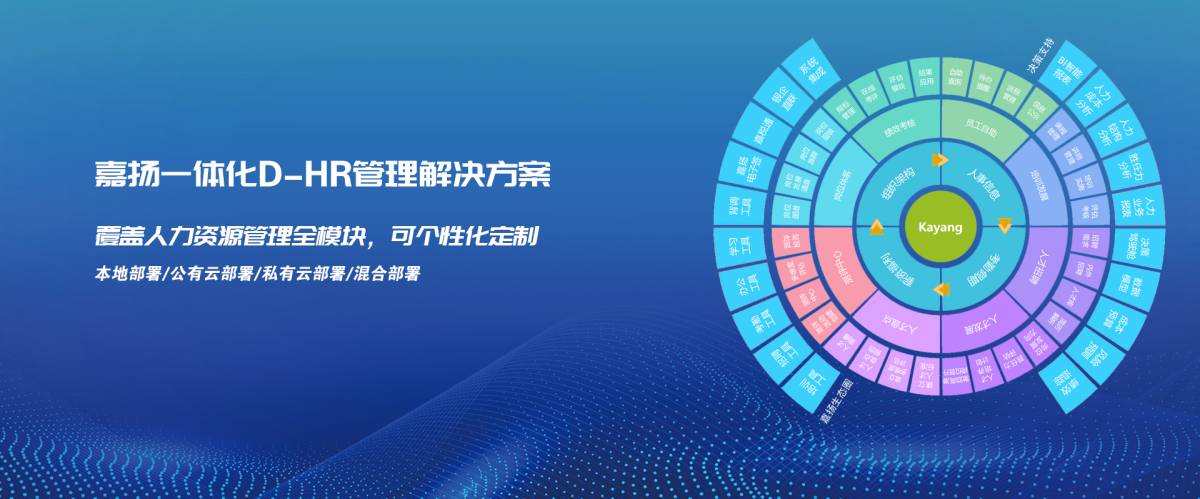
权限模型速览
| 权限维度 | 控制范围 | 典型场景 |
|---|---|---|
| 功能权限 | 菜单、按钮、操作 | HR可编辑员工档案,部门主管仅可查看 |
| 数据权限 | 组织范围、员工范围 | 分公司HR仅管理本分公司员工数据 |
| 字段权限 | 敏感字段可见/可编辑 | 薪酬字段仅薪酬专员可见 |
| 流程权限 | 审批节点、转办/加签 | 按汇报关系自动匹配审批人 |
常见问题
组织架构调整后,历史审批单据会受影响吗?
不会。审批流按发起时的组织快照执行,历史单据的审批路径与权限校验保持原样,确保数据一致性。
能否按项目临时授权,项目结束后自动回收?
支持设置权限有效期,到期自动失效;也可关联项目生命周期,项目关闭即回收相关数据权限。
多法人公司如何实现数据隔离与共享?
通过法人主体与组织范围的双重控制,可实现法人间数据隔离,同时按需开放集团层面的汇总查看权限。
最新文章 / 相关阅读
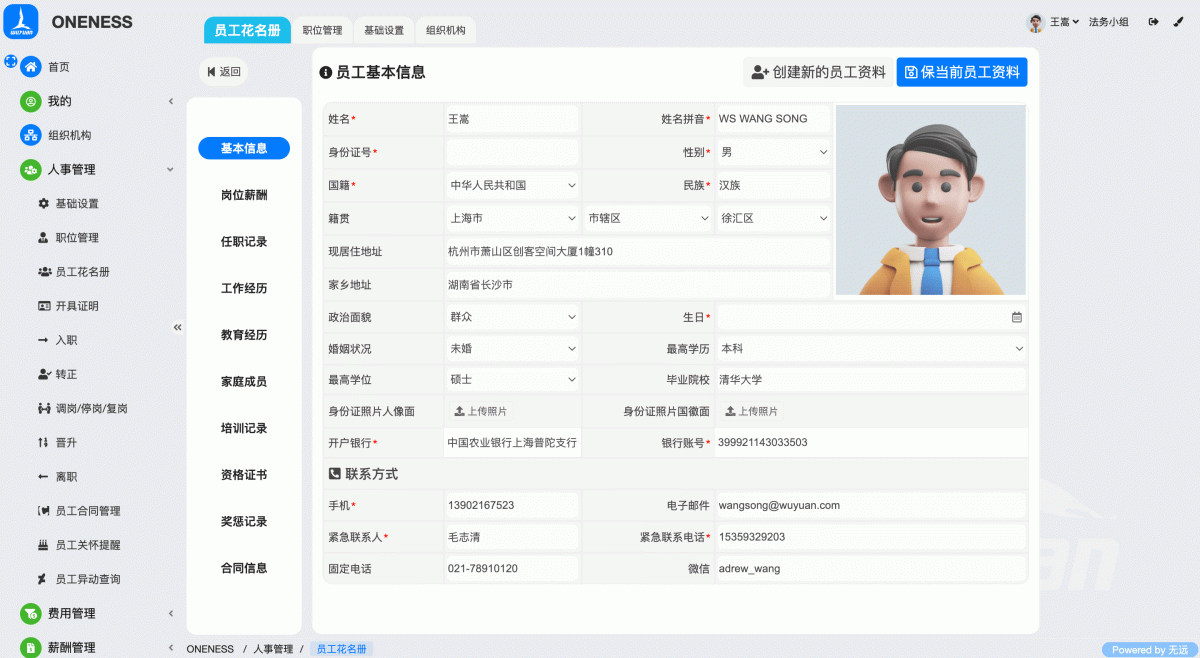
让组织权限成为你的管理优势
即刻体验一格网人事SaaS,构建安全、灵活、可扩展的组织权限体系。
免费体验